 В Атырау +22.5

Группа хакеров, которую исследователи считают вероятно базирующейся в Казахстане, могла стоять за кибератаками на российские государственные и промышленные объекты.
Об этом сообщает Reuters со ссылкой на совместное исследование специалистов Cisco и Recorded Future.
Речь идет о группе, получившей название Silent Lynx. По данным исследователей, она использовала целевые фишинговые письма с вложениями, после открытия которых на компьютеры жертв устанавливалось вредоносное программное обеспечение.
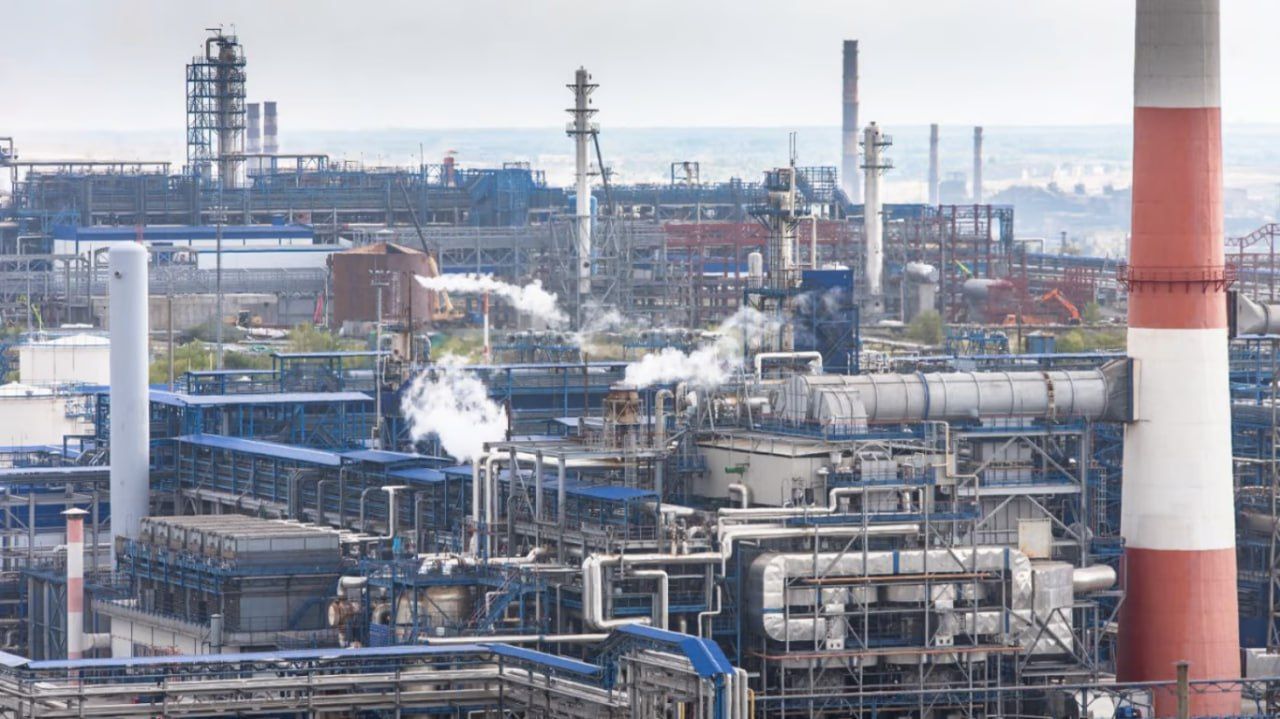
Одной из целей группы, как утверждается, стал Орский нефтеперерабатывающий завод в Оренбургской области России. Кроме того, исследователи обнаружили признаки компрометации компьютерных систем администрации Нижнего Новгорода.
Исследователи связали Silent Lynx с Казахстаном на основании нескольких косвенных признаков. В частности, вредоносное ПО вскоре после создания якобы тестировалось с территории Казахстана, а активность группы совпадала с рабочим временем в стране. Также аналитики обратили внимание на выбор целей, которые, по их мнению, могли представлять интерес для Казахстана.
В качестве примеров в отчете упоминаются взлом государственного ведомства Таджикистана в период ратификации соглашения между Казахстаном и Таджикистаном, а также возможная компрометация белорусской госструктуры перед встречей дипломатов Беларуси и Казахстана в апреле 2026 года.
При этом Reuters отдельно отмечает, что речь идет именно об оценке исследователей. Доказательств того, что Silent Lynx действует по заданию властей Казахстана, в материале не приводится.
Орский НПЗ расположен примерно в 25 километрах от границы с Казахстаном. Ранее предприятие неоднократно останавливалось после атак украинских беспилотников, а Россия в отдельных случаях обращалась к Казахстану за дополнительными перерабатывающими мощностями.
Материал Reuters называет происходящее редким примером того, как кибершпионаж против России может исходить не только от крупнейших мировых держав, но и от более небольших соседних стран.